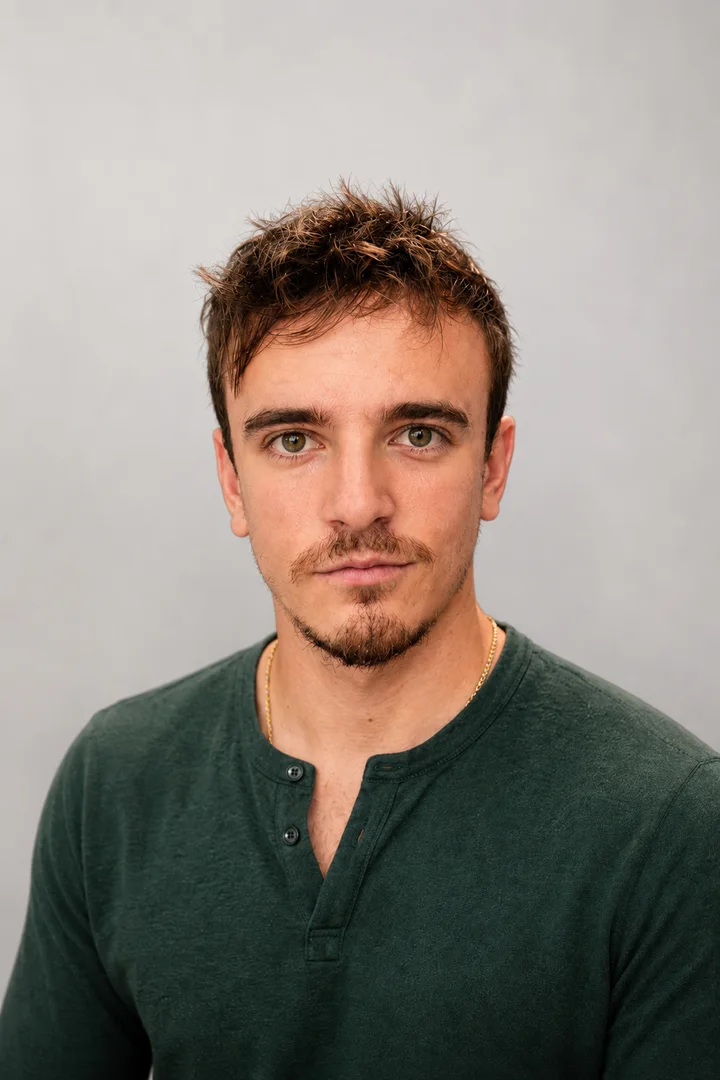
Il mio percorso verso la cybersecurity
La mia curiosità per l’informatica è nata alle scuole medie, quando ho imparato a programmare da autodidatta. Ho poi scelto di studiare Informatica all’Università di Torino, lavorando durante gli studi per mantenermi. Durante l’università sono entrato in CyberChallenge.IT: quell’esperienza ha trasformato la curiosità per il funzionamento dei sistemi in una passione per la cybersecurity. Oggi frequento la magistrale in Cybersecurity e continuo a imparare attraverso CTF, strumenti di sicurezza e la gestione della mia infrastruttura.
Ho imparato a programmare da autodidatta alle medie, poi ho studiato Informatica lavorando per mantenermi. All’università, CyberChallenge.IT ha acceso la mia passione per la cybersecurity, che oggi coltivo attraverso la magistrale, le CTF e i progetti di sicurezza.
CyberChallenge e pratica CTF
Finalista CyberChallenge.IT — 8ª Edizione, 2024
CyberChallenge.IT è stato il punto di svolta del mio percorso verso la sicurezza. La pratica Attack/Defense ha collegato le mie basi di programmazione allo studio dei servizi vulnerabili e del loro traffico.
- Ho partecipato come finalista all’8ª edizione di CyberChallenge.IT nel 2024, rappresentando l’Università di Torino dopo attività pratiche su web, binary, crittografia, reti e challenge Attack/Defense.
- Nelle simulazioni Attack/Defense ho approfondito l’analisi del traffico e dei pattern d’attacco, trasformando un problema pratico nel mio progetto di tesi triennale, CTF Hammer.
Continuo ad allenarmi su macchine e challenge di Hack The Box, sviluppando un metodo di ricognizione, sfruttamento e documentazione. I writeup tecnici mi aiutano a rendere esplicito e ripetibile ciò che imparo.
Finalista CyberChallenge.IT 2024 (8ª edizione), Università di Torino. Le simulazioni Attack/Defense hanno dato forma alla tesi CTF Hammer. Pratica continua su macchine e challenge Hack The Box, documentata attraverso writeup tecnici.
Progetti di sicurezza selezionati
CTF Hammer raccoglie PCAP dagli host vulnerabili, ricostruisce le conversazioni con tshark, classifica pattern utili e invia i risultati in tempo reale all’interfaccia web. Worker asincroni separano l’analisi dal percorso dell’operatore; SSH/SCP e Docker Compose collegano i componenti.
Testato durante simulazioni CyberChallenge per analizzare il traffico e riconoscere pattern d’attacco in un’unica interfaccia.
Con traffico elevato, le connessioni SSH/SCP degradavano e rischiavano di saturare il percorso di rete della vulbox. Il prototipo non è quindi stato usato nella finale nazionale; throttling e controllo delle risorse hanno guidato l’iterazione successiva.
Strumenti: Flask · Svelte / SvelteKit · tshark · MongoDB · RabbitMQ / Celery · WebSocket · SSH / SCP · Docker Compose
Tesi triennale individuale: strumento distribuito per analizzare traffico Attack/Defense con tshark, Flask, SvelteKit, MongoDB, RabbitMQ/Celery e Docker Compose. Testato nelle simulazioni CyberChallenge; non usato nella finale nazionale per il rischio di saturare la rete durante la raccolta del traffico.
Una pipeline modulare estrae feature da file HTA e JAR, applica regole euristiche spiegabili e può richiedere una seconda valutazione a modelli linguistici. Comandi CLI e test funzionali rendono ogni passaggio ispezionabile.
Strumenti: Python · BeautifulSoup · javap · Euristiche · API LLM · Test
Pipeline Python per analisi statica HTA/JAR, euristiche spiegabili, valutazione opzionale con modelli linguistici, CLI e test funzionali.
Il team ha isolato i servizi con reti Docker e modellato una catena da SQL injection a SSRF e scrittura Modbus non autorizzata. Dimostra l’applicazione di concetti di sicurezza in un contesto OT/ICS simulato, non esperienza professionale di sicurezza industriale.
Strumenti: Reti Docker · SCADA simulato · SQL injection · SSRF · Modbus
Progetto accademico di gruppo a Sabancı: sicurezza SCADA simulata, isolamento con reti Docker e catena d’attacco SQLi → SSRF → Modbus.
Formazione ed esperienza internazionale
Laurea magistrale in Cybersecurity · Politecnico di Torino
Formazione avanzata in cybersecurity, con direzione verso sicurezza di container, infrastrutture e reti.
Scambio Erasmus · Sabancı University
Esperienza internazionale di un anno che dimostra indipendenza, adattabilità, comunicazione in inglese e collaborazione interculturale. Il corso includeva sicurezza OT/ICS e il progetto collaborativo AquaSecure.
Laurea triennale in Informatica · Università di Torino
Basi in reti, sistemi operativi, sviluppo software e sicurezza. Progetto di tesi: CTF Hammer.
Competenze tecniche
- Operazioni infrastrutturali e container
- Ambienti Docker basati su Linux, isolamento dei servizi, gestione dell’homelab e accesso controllato.Linux · Docker · Docker Compose · Reti Docker · Tailscale · Cloudflare Tunnel
- Analisi della sicurezza e automazione
- Tooling di sicurezza in Python e analisi di applicazioni e traffico di rete dimostrate attraverso CTF Hammer, malware analysis e HTB.Python · tshark · Analisi del traffico · Analisi statica · Testing
- Web e sistemi distribuiti
- Connessione di interfacce, API, worker, database e code in progetti di sicurezza end-to-end.Flask · TypeScript / Svelte · MongoDB · RabbitMQ / Celery · WebSockets
Lingue
Italiano (Madrelingua) · Inglese (C1) · Francese (In apprendimento)
Altre esperienze lavorative
Il MuMa · Responsabile di sala
Ho coordinato il servizio di sala, il team e le attività quotidiane.
Osteria La Cantinella · Cameriere / Sala
Servizio agli ospiti e collaborazione con il team di sala.